Estudio Transformation Trends · Corte al 19 de octubre de 2026
¿Quién ya obliga por ley a gestionar la ciberseguridad en América Latina?
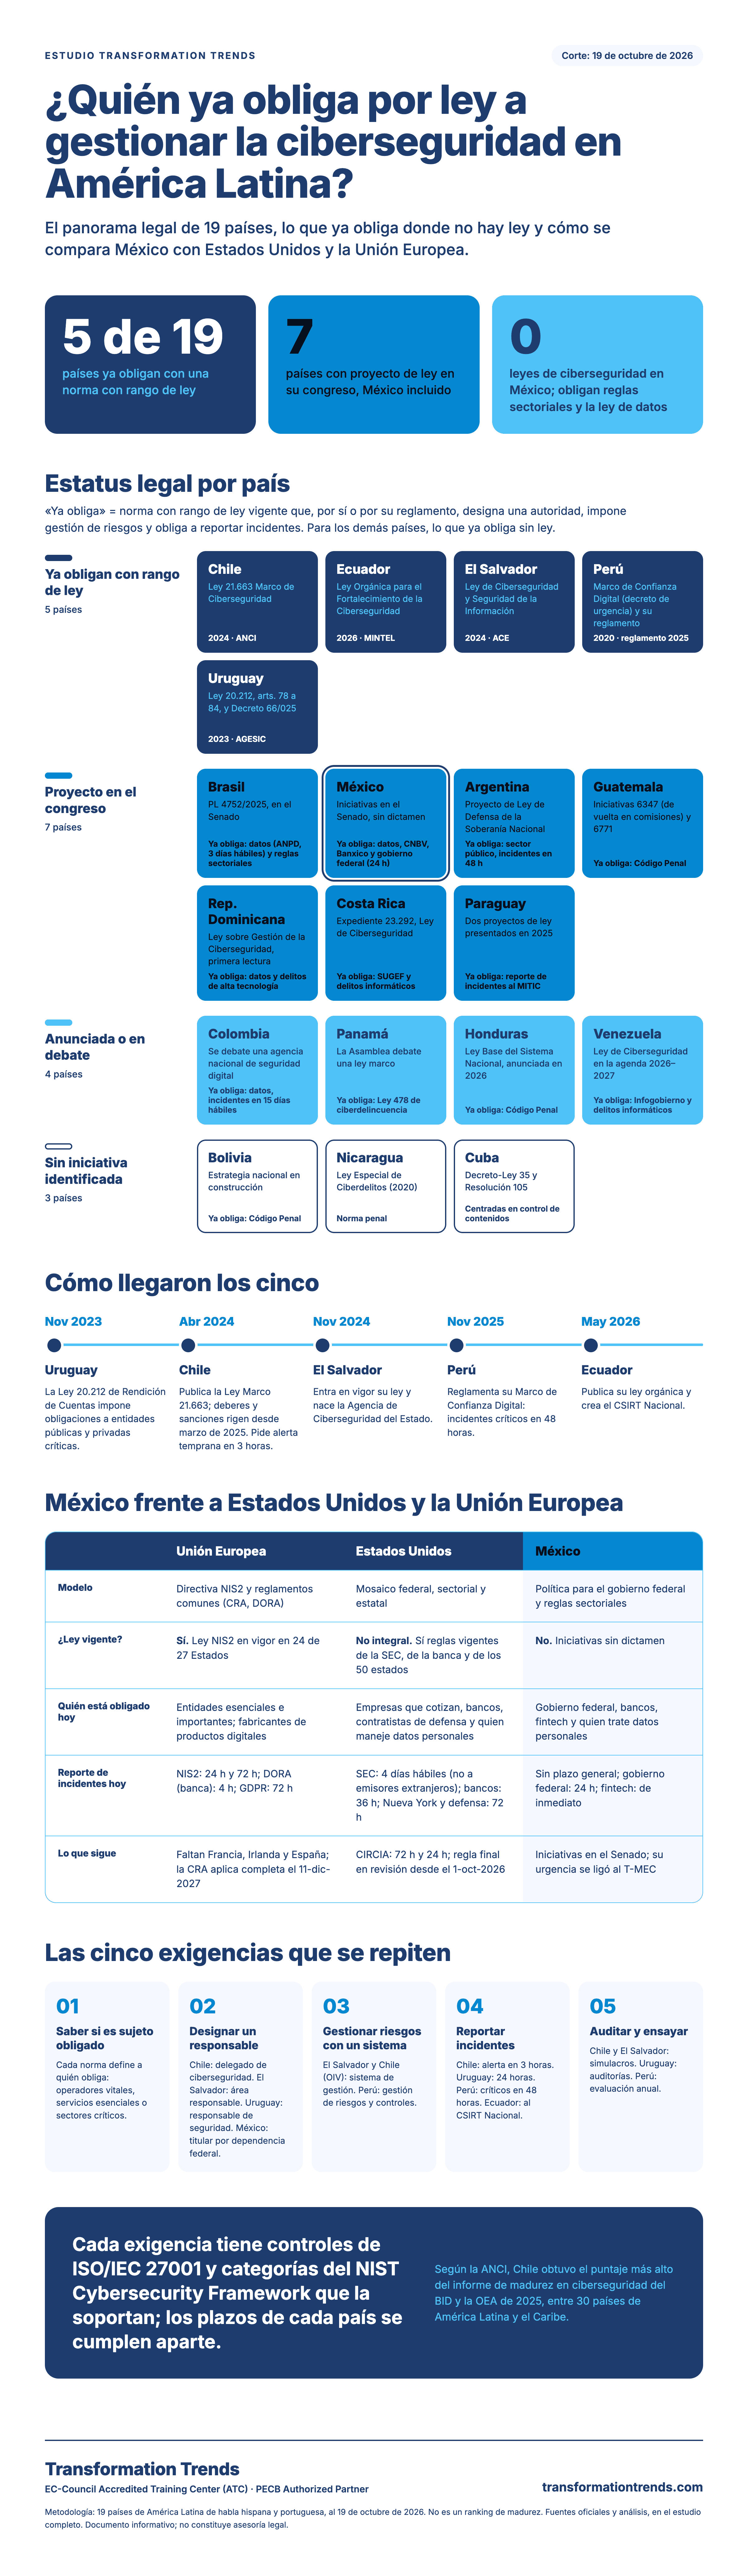
Solo 5 de 19 países de la región ya obligan, con una norma con rango de ley, a gestionar la ciberseguridad. Este estudio revisa país por país qué rige hoy, qué viene, qué ya obliga donde no hay ley y cómo está México frente a Estados Unidos y la Unión Europea.
Descargar el estudio completo- 19
- países analizados
- 5
- ya obligan con rango de ley: Chile, Ecuador, El Salvador, Perú y Uruguay
- 7
- con proyecto de ley en su congreso, México incluido
- 0
- leyes de ciberseguridad en México; obligan reglas sectoriales y la ley de datos
Lo que encontramos
- Chile es el referente regional. Ley marco desde abril de 2024, agencia operando desde enero de 2025, multas de hasta 40,000 UTM para operadores de importancia vital y el plazo de reporte más corto de la región: alerta temprana en 3 horas.
- Ecuador es el caso más reciente. Su ley de mayo de 2026 crea un CSIRT nacional y fija multas de hasta 1.5% del volumen de negocios, con 24 meses de adecuación para los sectores sin regulación previa.
- El Salvador exige un sistema de gestión. No implementarlo es infracción muy grave para el sector público y para quien tenga incidencia en infraestructura crítica.
- Perú llegó por otra vía. Su Marco de Confianza Digital, con rango de ley, se reglamentó en 2025 y obliga a proveedores de servicios digitales de siete sectores a notificar incidentes críticos en 48 horas.
- La Unión Europea lleva ventaja estructural. NIS2 está en vigor en 24 de 27 Estados y la banca notifica incidentes graves en 4 horas bajo DORA.
- Estados Unidos no tiene ley integral, pero sí obligaciones vigentes: SEC en 4 días hábiles, bancos en 36 horas y leyes de aviso de brechas en los 50 estados.
- México no tiene ley ni obligación general de reporte. Obligan la política federal (solo al gobierno), la ley de datos personales y las reglas de la CNBV y Banxico para bancos y fintech.
Estatus por país
Los 5 que ya obligan con rango de ley
| País | Norma | Vigente desde |
|---|---|---|
| Chile | Ley 21.663 Marco de Ciberseguridad | 2024; deberes y sanciones desde mar-2025 |
| Ecuador | Ley Orgánica para el Fortalecimiento de la Ciberseguridad | may-2026 |
| El Salvador | Ley de Ciberseguridad y Seguridad de la Información | nov-2024 |
| Perú | Marco de Confianza Digital (DU 007-2020) y su reglamento | 2020; reglamento desde feb-2026 |
| Uruguay | Ley 20.212, arts. 78 a 84, y Decreto 66/025 | 2023; reglamento mar-2025 |
Los 14 restantes
| País | Iniciativa | Lo que ya obliga hoy (no exhaustivo) |
|---|---|---|
| Brasil | Proyecto en el congreso | ANPD: incidentes con datos personales en 3 días hábiles; reglas del sector financiero, telecomunicaciones y electricidad |
| México | Proyecto en el congreso | Ley de datos; CNBV y Banxico para bancos y fintech; política federal (incidentes críticos en 24 h) |
| Argentina | Proyecto en el congreso | Sector público nacional: incidentes en 48 h y disposiciones del Centro Nacional de Ciberseguridad; Banco Central (financiero) |
| Guatemala | Proyecto en el congreso | Código Penal |
| Rep. Dominicana | Proyecto en el congreso | Reglamento de la Junta Monetaria (financiero); ley de datos y ley de delitos de alta tecnología |
| Costa Rica | Proyecto en el congreso | Estándares de SUGEF; ley de delitos informáticos |
| Paraguay | Proyecto en el congreso | Reporte obligatorio de incidentes al MITIC (resolución) |
| Colombia | Anunciada o en debate | Datos personales: incidentes en 15 días hábiles; Superfinanciera |
| Panamá | Anunciada o en debate | Ley 478 de ciberdelincuencia |
| Honduras | Anunciada o en debate | Código Penal |
| Venezuela | Anunciada o en debate | Ley de Infogobierno y ley de delitos informáticos |
| Bolivia | Sin iniciativa identificada | Código Penal |
| Nicaragua | Sin iniciativa identificada | Ley Especial de Ciberdelitos |
| Cuba | Sin iniciativa identificada | Normas centradas en control de contenidos |
«Ya obliga» = norma con rango de ley vigente que, por sí o por su reglamento, designa una autoridad, impone gestión de riesgos y obliga a reportar incidentes. No es un ranking de madurez. El estudio completo incluye autoridades, proyectos y fuentes.
México frente a Estados Unidos y la Unión Europea
| Tema | Unión Europea | Estados Unidos | México |
|---|---|---|---|
| ¿Ley de ciberseguridad vigente? | Sí: NIS2 en 24 de 27 Estados | No integral; sí reglas de la SEC, de la banca y de los 50 estados | No |
| Reporte de incidentes hoy | NIS2: alerta en 24 h y notificación en 72 h; DORA (banca): 4 h; GDPR: 72 h | SEC: 4 días hábiles; bancos: 36 h; Nueva York (financiero) y contratistas de defensa: 72 h | Sin plazo general; gobierno federal: 24 h; fintech: de inmediato |
| Lo que viene | La CRA aplica completa en dic-2027 | CIRCIA: 72 h y 24 h, regla final en revisión | Iniciativas sin dictamen en el Senado |
Descargue el estudio completo
16 páginas con el detalle de las cinco normas que ya obligan, lo que ya exigen los demás países, la matriz que conecta cada exigencia con su control en ISO/IEC 27001 y NIST, y todas las fuentes.
Preguntas frecuentes
¿Qué países de América Latina ya obligan por ley a gestionar la ciberseguridad?
Al 19 de octubre de 2026 son cinco. Chile (Ley 21.663, 2024), Ecuador (Ley Orgánica para el Fortalecimiento de la Ciberseguridad, 2026) y El Salvador (Ley de Ciberseguridad y Seguridad de la Información, 2024) tienen una ley específica. Uruguay (Ley 20.212 y Decreto 66/025) y Perú (Marco de Confianza Digital, DU 007-2020, y su reglamento de 2025) llegaron por otra vía legal.
¿México tiene ley de ciberseguridad?
No. Hay iniciativas en el Senado desde abril de 2025, sin dictamen. Hoy obligan la Política General de Ciberseguridad para la Administración Pública Federal (solo al gobierno federal), la ley de datos personales y las reglas de la CNBV y Banxico para bancos y fintech.
¿Qué piden en común las normas de la región?
Cinco cosas: saber si se es sujeto obligado, designar un responsable, gestionar riesgos con un sistema de gestión, reportar incidentes y auditar o ensayar. Cada una tiene controles de ISO/IEC 27001 y categorías del NIST Cybersecurity Framework que la soportan; los plazos y formatos de cada país se cumplen aparte.
¿Cómo se compara México con la Unión Europea y Estados Unidos?
La Unión Europea aplica NIS2 en 24 de sus 27 Estados. Estados Unidos no tiene ley integral, pero las empresas que cotizan reportan incidentes materiales a la SEC en 4 días hábiles y los bancos avisan a su regulador en 36 horas. México no tiene ley ni obligación general de reporte.
¿Certificar a mi personal certifica a mi empresa?
No. La certificación de personas acredita la competencia del profesional. La certificación del sistema de gestión de la organización la otorga un organismo de certificación acreditado y es un proceso distinto.
EC-Council Accredited Training Center (ATC) · PECB Authorized Partner
Documento informativo con información pública al 19 de octubre de 2026. No constituye asesoría legal.
Ley de ciberseguridad en México: preguntas frecuentesISO/IEC 27001Ciber-PyME